Blog

[searchandfilter id="480"]
Cybersecurity compliance audit illustration showing security checklists, server assessments, audit documentation, a magnifying glass, and protective shields representing security control verification.

What is Cybersecurity Compliance Audit?

A cybersecurity compliance audit examines whether your organization meets specified security requirements….
Read More
SOC 2 vs HIPAA compliance comparison illustration featuring two circular cybersecurity symbols representing SOC 2 security controls and HIPAA healthcare data protection requirements.

SOC 2 vs HIPAA Compliance

SOC 2 and HIPAA serve different purposes. SOC 2 provides an independent…
Read More
Evidence collection in compliance involves gathering and organizing security records, audit logs, system documentation, and control evidence to demonstrate compliance with regulatory and security framework requirements.

What is Evidence Collection in Compliance?

Evidence collection in compliance is the process of gathering records that show…
Read More
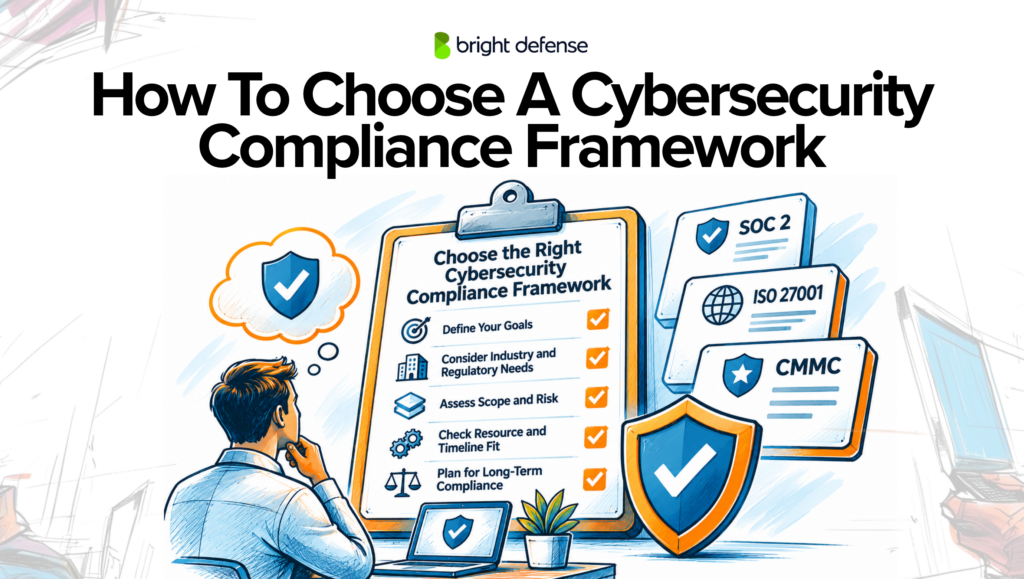
Choosing a cybersecurity compliance framework involves defining business goals, reviewing industry regulations, assessing security risks, evaluating resources and timelines, and planning for long-term compliance with standards such as SOC 2, ISO 27001, and CMMC.

How To Choose A Cybersecurity Compliance Framework

Choosing a cybersecurity compliance framework starts with knowing what your business must…
Read More
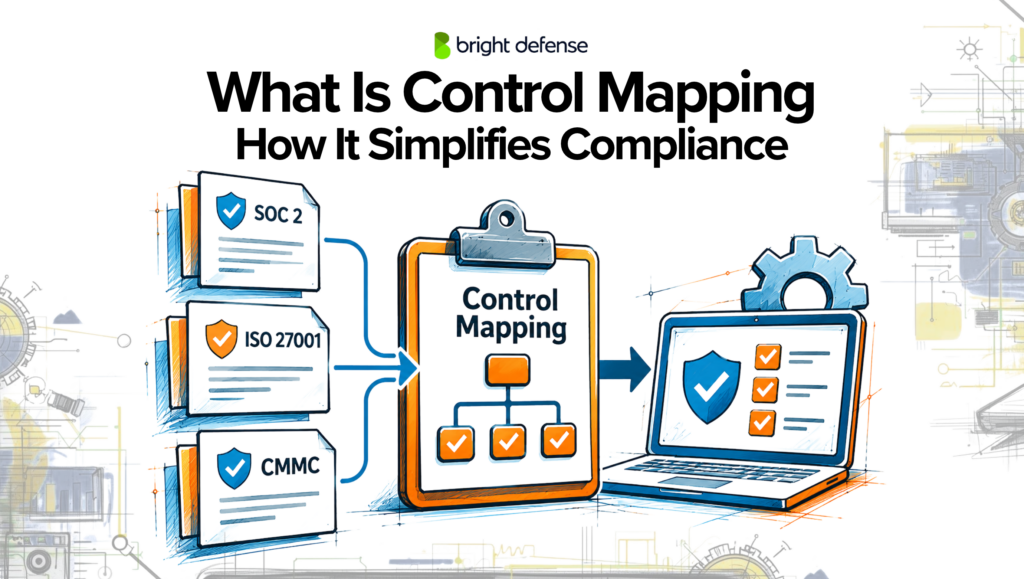
Control mapping connects security requirements across SOC 2, ISO 27001, and CMMC to shared controls, reducing duplicate compliance work and supporting centralized evidence management.

What Is Control Mapping

Control mapping connects security safeguards to the requirements they support. A clear…
Read More
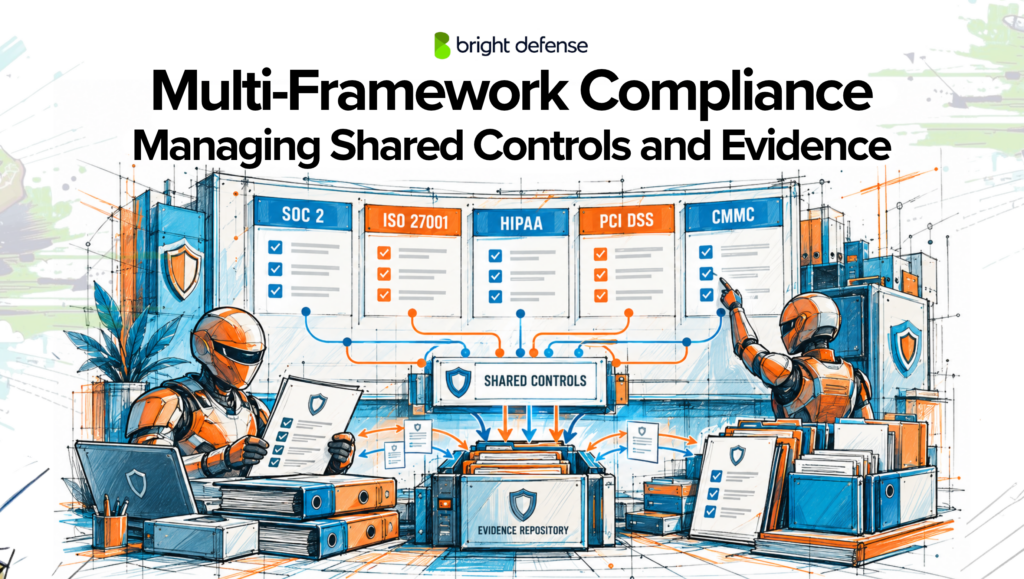
Multi-framework compliance illustration showing shared security controls and a central evidence repository supporting SOC 2, ISO 27001, HIPAA, PCI DSS, and CMMC requirements.

Multi-Framework Compliance: Managing Shared Controls and Evidence

Multiframework compliance brings the requirements of multiple standards and regulations into one…
Read More
SOC 2 policies and procedures illustration showing a compliance checklist, security controls, and the five Trust Services Criteria: security, availability, processing integrity, confidentiality, and privacy.

SOC 2 Policies And Procedures

SOC 2 policies explain how your organization protects information and who is…
Read More

5 Best MDM Softwares for Getting Compliance Fast in 2027

Every major security framework eventually asks the same question about your laptops…
Read More
SOC 2 password requirements for 2026 illustration featuring password protection, access controls, security policies, authentication safeguards, and compliance checklists.

SOC 2 Password Requirements for 2026

SOC 2 password requirements are the authentication controls an organization uses to…

Read More

Get In Touch

    Group 1300-min